728x90
반응형

보안위협 (악성코드, 취약점) 415

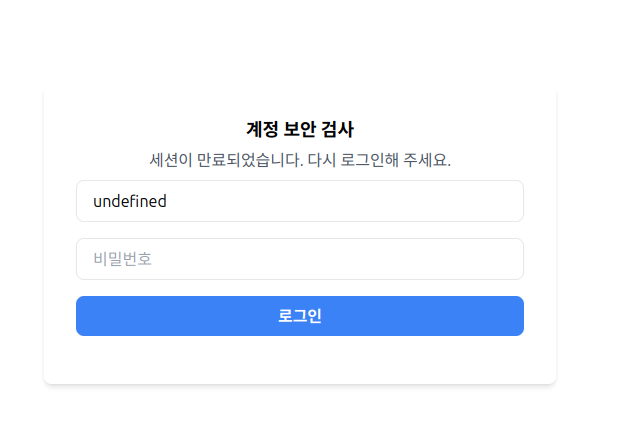
시그널(Signal) 스캠 (피싱) ... 서비스 사칭

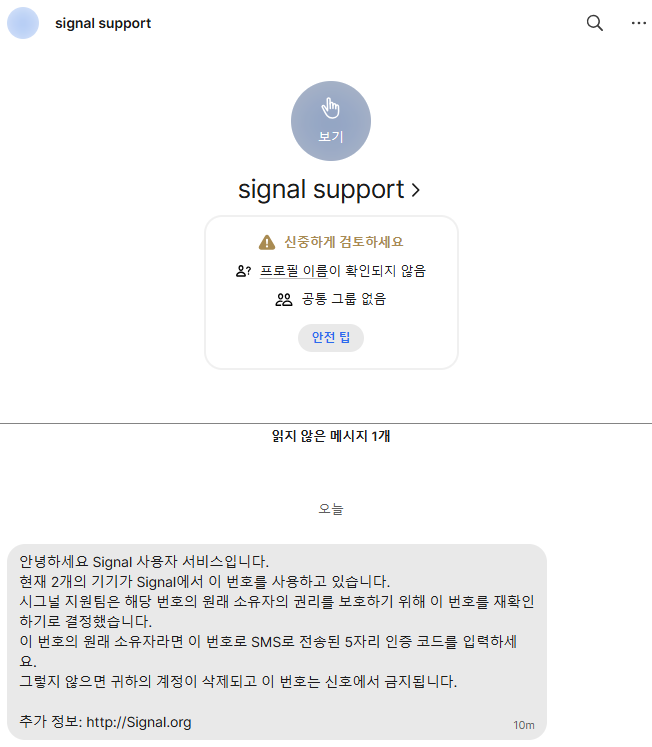
최근 시그널에 Signal 지원을 가장한 메시지가 뿌려지고 있습니다. '안녕하세요 Signal 사용자 서비스입니다. 현재 2개의 기기가 signal에서 이 번호를 사용하고 있습니다. 시그널 지원팀은 해당 번호의 원래 소유자의 권리를 보호하기 위해 이 번호를 재확인 하기로 결정했습니다. 이 번호의 원래 소유자라면 이 번호로 SMS로 전성된 5자리 인증 코드를 입력하세요. 그렇지 않으면 귀하의 계정이 삭제되고 이 번호는 신호에서 금지됩니다.' 번역기를 사용한 듯 한데 Signal 을 신호라고 그냥 번역했습니다. 지금까지 다양한 스캠 (사기) 문자나 메시지를 받았습니다. https://xcoolcat7.tistory.com/1404 (스캠) 해외 쇼핑몰 카드 결제 사기 ... 국제발신, 콜센터 번호 ..
Vienna 바이러스 , 1987년 ... 이론적으로만 가능한 62 초

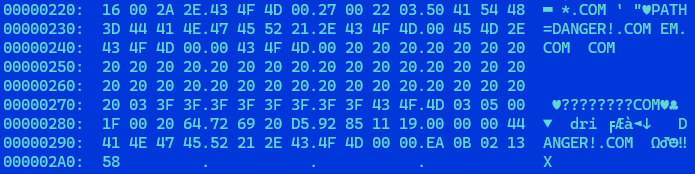
이름 : Vienna virus. 다른이름 : Charlie, Dos-62. 1987년 . 특징 : 비상주형 , PATH 내 COM 파일을 찾아 감염 감염된 파일은 파일 생성 시간을 62초로 변경 파일 감염 시킬 때 1/8 확률로 5 바이트 손상해 실행되면 시스템 재부팅 * Vienna 바이러스정말 비엔나에서 발견되었는지도 확실하지 않습니다.나중에 컴퓨터바이러스가 발견된 지명은 가급적 사용하지 않기로 결정되어 비엔나 바이러스는 바람직한 이름은 아니지만, Vienna 바이러스가 널리 알려져서 그대로 사용된 것으로 추정됩니다. 바이러스뉴스 1,2 호 등 1990년 초에 발행된 국내 책에서는 1988년 4월 모스크바의 유네스코 어린이 컴퓨터 여름 캠프에서 처음 발견..

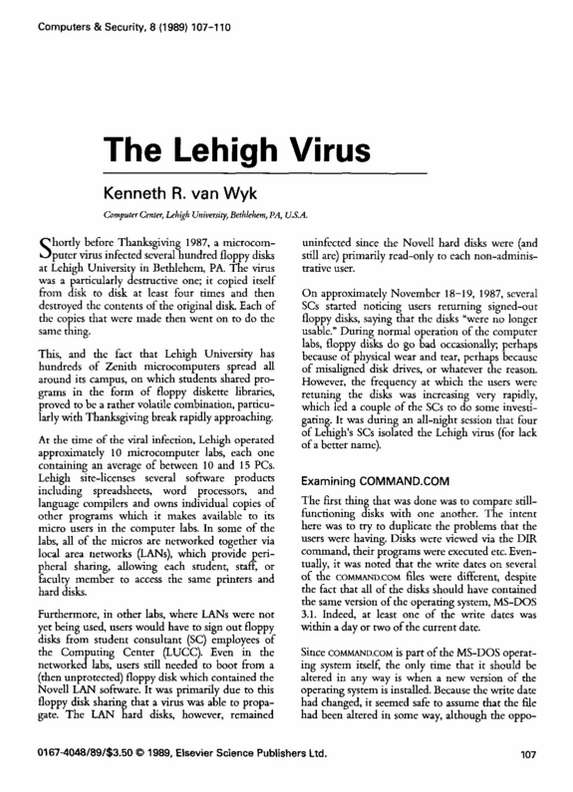
Lehigh 바이러스 , 1987 ... 리하이 대학 내 COMMAND.COM만 노린 바이러스

Lehigh . 한글 이름 : 르하이, 리하이. 다른이름 : Virus.DOS.Lehigh. 발견 : 1987 가을 미국. 특징 : COMMAND.COM 감염. 스택 공간에 복사되어 파일 크기를 증가시키지 않음 Yale 바이러스는 극도의 낮은 전파 방법을 사용했습니다. https://xcoolcat7.tistory.com/91505 Yale (Alameda) 바이러스 , 1987 ... 한편 미국에선Yale . 다른이름 : Alemeda. 발견 : 1987년 4월. 특징 : Ctrl + Alt + Del 로 재부팅 할 때 플로피 디스크 감염 (감염성 극히 떨어짐) . Alamedahttp://virus.wikidot.com/alameda Alameda - The Virus EncyclopediaClic..

Yale (Alameda) 바이러스 , 1987 ... 한편 미국에선

Yale . 다른이름 : Alemeda. 발견 : 1987년 4월. 특징 : Ctrl + Alt + Del 로 재부팅 할 때 플로피 디스크 감염 (감염성 극히 떨어짐) . Alamedahttp://virus.wikidot.com/alameda Alameda - The Virus EncyclopediaClick here to edit contents of this page. Click here to toggle editing of individual sections of the page (if possible). Watch headings for an "edit" link when available. Append content without editing the whole page source. Check..

북한 IT 인력이 사용한 VPN IP 리스트

2024년 12월 북한 IT 인력이 즐겨 사용한다는 Astrill VPN 리스트가 공개되었습니다.  https://spur.us/astrill-vpn-and-remote-worker-fraud/ Astrill VPN and DPRK Remote Worker Fraud - SpurIn our ongoing efforts to help organizations protect against fraud and abuse, we're excited to announce the free release of a comprehensive list of IPspur.us IP 리스트입니다. https://storage.googleapis.com/spur-astrill-vpn/ips.txt  더보기205.178.183.7..

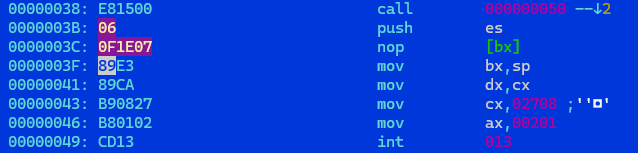
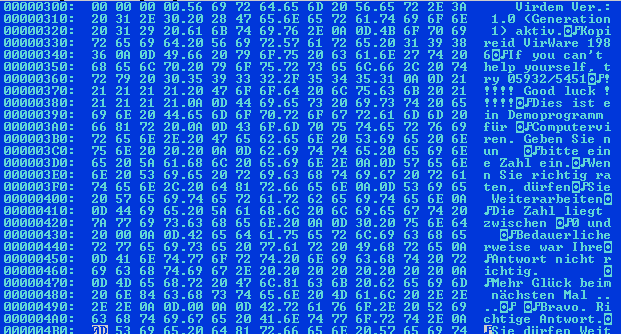
VirDem , 1986년 ... Ralf Burger의 또 다른 데모용 바이러스

VirDem . 다른 이름 : Virdem. 제작 : 1986년. 제작국 : 독일. 제작자 : Ralf Burger 1986년 최초의 IBM-PC (MS-DOS) 컴퓨터바이러스인 브레인(Brain) 바이러스가 파키스탄에서 탄생합니다. https://xcoolcat7.tistory.com/1107 브레인 (Brain) 바이러스 - 파키스탄에서 탄생한 최초의 IBM PC 호환 컴퓨터 바이러스* Brain 바이러스 Brain (브레인) 바이러스는 Pakistan Brain, (c) Brain 등으로도 불리며 1986년에 처음 발견되었다.(제작자 인터뷰에 따르면 1984년에 아이디어가 떠올랐고 1986년 9월에 최종 버전을 만들었xcoolcat7.tistory.com 하지만, 컴퓨터바이러스 개념을 여러나라에서..

리눅스(Ubuntu 24.04) 백신 ClamAV 설치

ClamAV https://www.clamav.net/ ClamAVNetClamAV® is an open-source antivirus engine for detecting trojans, viruses, malware & other malicious threats.www.clamav.net   . 클램 안티바이러스https://namu.wiki/w/%ED%81%B4%EB%9E%A8%20%EC%95%88%ED%8B%B0%EB%B0%94%EC%9D%B4%EB%9F%AC%EC%8A%A4 클램 안티바이러스파일:clamwinmain.png 클램 안티바이러스 윈도우 버전 홈 화면 오픈소스 백신 소프트웨어. ClamAnamu.wiki 클램 안티바이러스는 오픈소스 백신이고, 리눅스를 지원하는 제품입니다.    * 설..

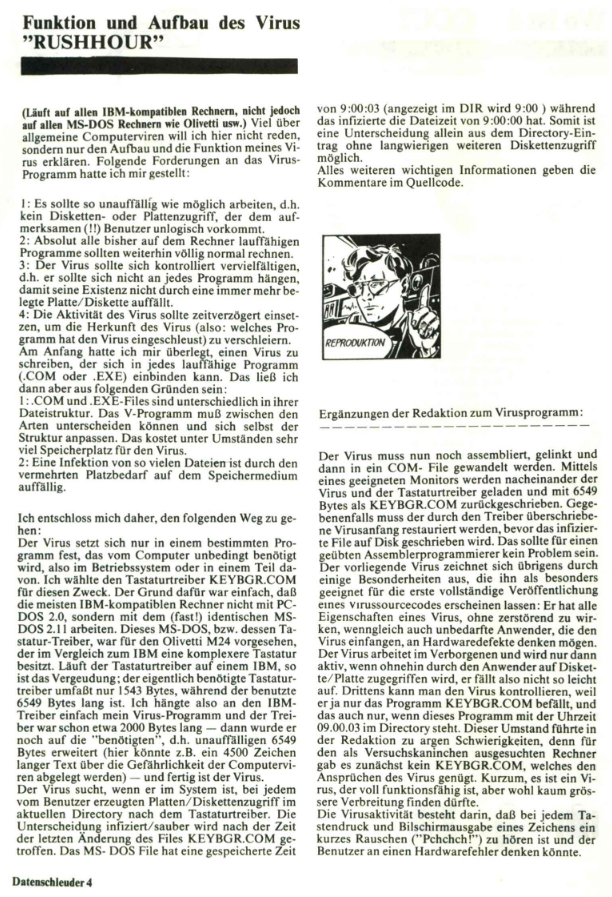
Rushhour 바이러스 , 1986년 - 또 다른 독일인의 데모용 바이러스

Rushhour 바이러스 Bernd Fix 씨가 1986년에 제작한 컴퓨터바이러스입니다.이때만해도 많은 컴퓨터 전문가 사이에도 컴퓨터바이러스는 도시 전설로 간주되었습니다.하지만, 일부 사람들은 컴퓨터바이러스를 증명하기 시작했습니다. 독일 CCC 의 잡지 Die Datenschleuder 에 소개됩니다 https://ds.ccc.de/pdfs/ds017.pdf      비슷한 시기 Ralf Burger 씨는 Burger 바이러스를 만들었습니다 https://xcoolcat7.tistory.com/1119 Burger 바이러스 .. Ralf Burger의 개념 증명 겹쳐쓰기 컴퓨터 바이러스* 1986년 한편 독일에서는 ... 1986년 파키스탄 형제가 브레인 바이러스를 제작했을 때 독일에서는 해커들이 컴퓨터..

Adobe Acrobat Sign 스캠(피싱) ... 처음 보는 유형인데 ?

세상에는 다양한 스캠(사기)이 있습니다.  휴대폰 문자로 온걸 제외하고 몇가지를 경험해 봤습니다.  . 국세청 전자 세금 계산서 가장 피싱https://xcoolcat7.tistory.com/1494 국세청 전자 세금 계산서 가장 피싱 - 헝가리에서 보낸 2019년 발급 계산서며칠전 애플 연체를 가장한 피싱 문자를 받았습니다. https://xcoolcat7.tistory.com/1481 애플 연체를 가장한 피싱 문자 001-1811-3179에서 문자가 하나 왔습니다. [국외발신] [계산서 도우미] 귀하의 Apple id에xcoolcat7.tistory.com  . 링크드인 가장 피싱https://xcoolcat7.tistory.com/1132 링크드인 (LinkedIn) 가장 피싱 공격LinkedIn에..

최초 리눅스 UEFI 부트킷 (Bootkit) Bootkitty 소동 (?)

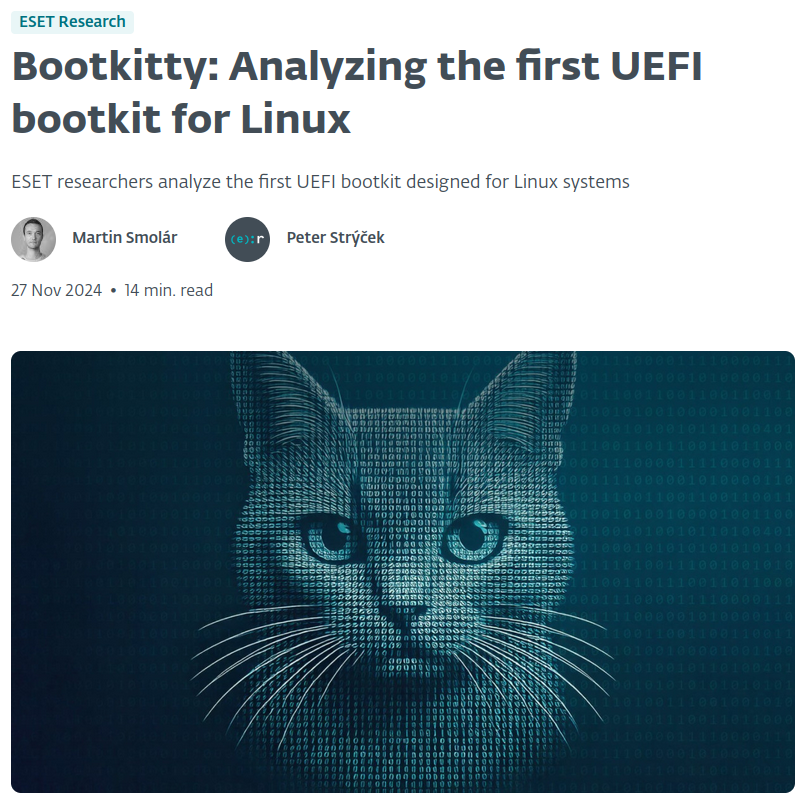
2024년 11월 27일 ESET은 첫 UEFI 부트킷 'Bootkitty' 정보를 공개했습니다.   . Bootkitty: Analyzing the first UEFI bootkit for Linux (ESET, 2024.11.27)https://www.welivesecurity.com/en/eset-research/bootkitty-analyzing-first-uefi-bootkit-linux/ Bootkitty: Analyzing the first UEFI bootkit for LinuxESET's discovery of the first UEFI bootkit designed for Linux sendss an important message: UEFI bootkits are no longer c..

보안인력 10만 양성 ? ... 일할 곳과 기존 인력 이탈 방지부터

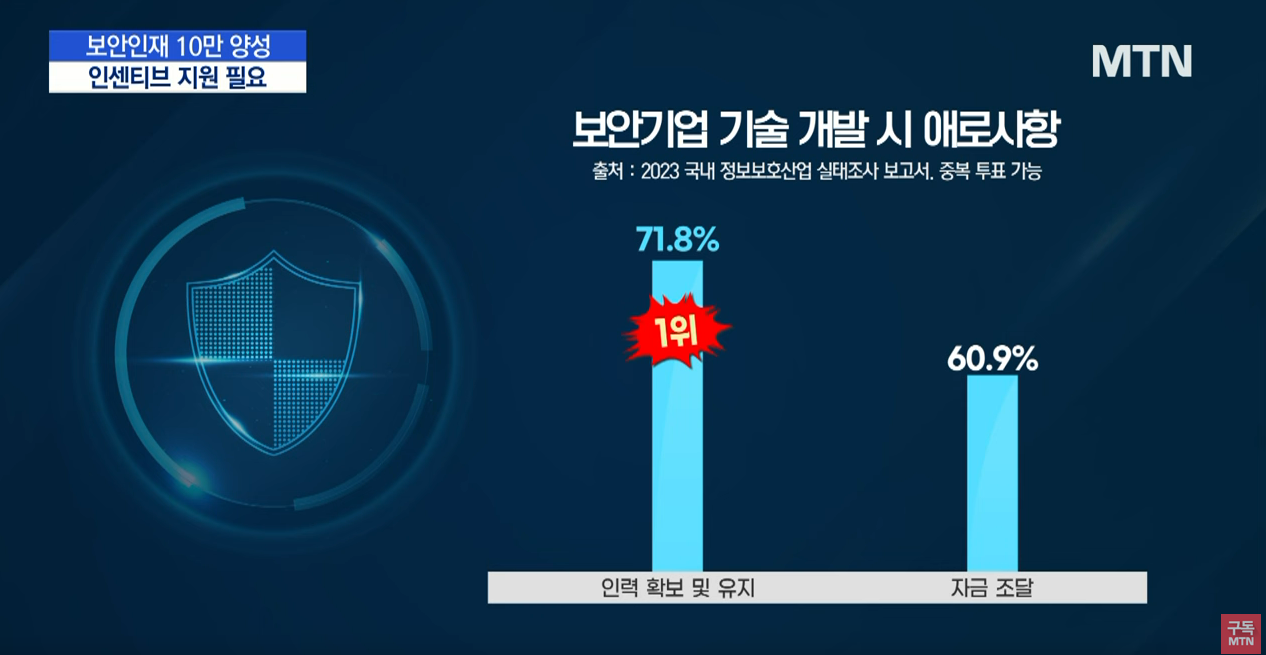
우리나라의 많은 산업이 인력이 부족하다고 합니다. 보안 인력도 마찬가지 입니다. 인력이 부족한 분야의 원인은 대부분 비슷합니다.일에 대한 가치를 인정 받지 못한다고 느끼는 경우가 대부분입니다.정확하게 얘기하지만, 월급이 낮기 때문입니다. 보안인력 부족하다는 기사에 늘 달리는 댓글은 '월급 높으면 서로 하겠다고 한다.' 입니다. 보안인재 10만 양성이 구호인지 실제 목표인지는 모르겠습니다.그런데, 늘 궁금한건 매년 저렇게 인력이 나오는데 저 인력을 받아줄 수 있나 입니다.  . 보안 인재 인센티브 시급하다는데…사이버 보안 10만 양성 문제없나 / 머니투데이방송 (뉴스)https://www.youtube.com/watch?v=TnXl6D345Gs 기사처럼 한국의 대부분 정보보안 업체는 중소기업입니다.그러다보..

솔트 타이푼 (Salt Typhoon) 그룹 미국 내 활동과 배후 주장

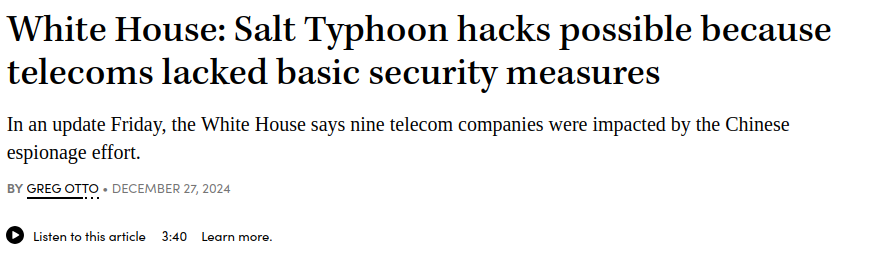
2024년 백악관은 미국 통신사 9 곳이 Salt Typhoon 그룹의 공격을 당했다고 공개합니다. 처음에는 8개의 통신사가 공격 당했다고 밝혔습니다. https://www.securityweek.com/white-house-says-at-least-8-us-telecom-firms-dozens-of-nations-impacted-by-china-hacking-campaign/    https://cyberscoop.com/salt-typhoon-telecom-cybersecurity-gaps-white-house-response/ White House: Salt Typhoon hacks possible because telecoms lacked basic security measuresThe White..

(도구) Process Hacker ... Process Explorer보다 뛰어난

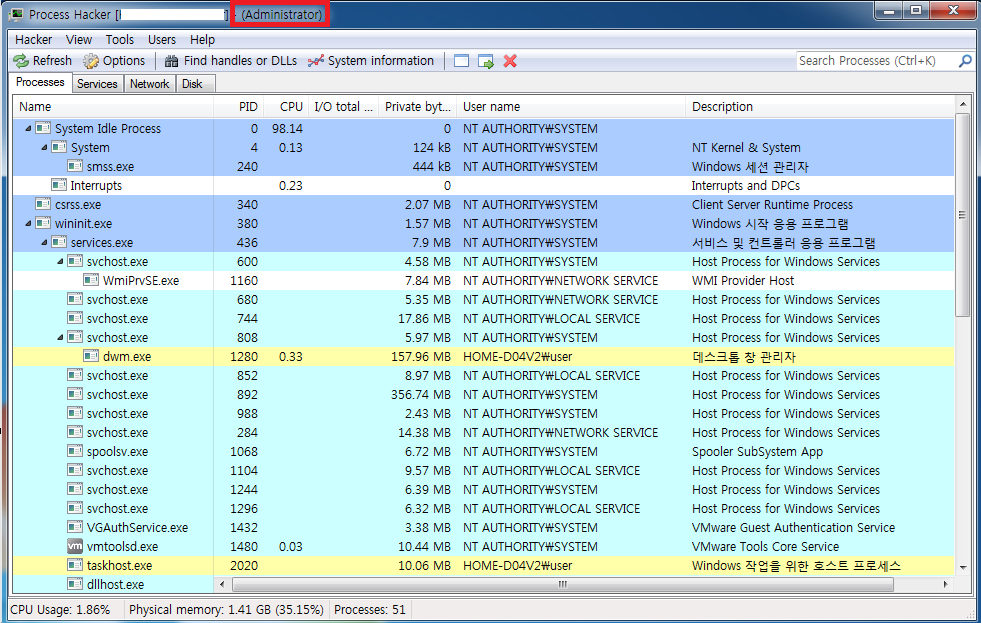
Process Hacker  https://processhacker.sourceforge.io/ Overview - Process Hacker processhacker.sourceforge.io * Process Hacker 프로세스 익스플로러 (Process Explorer)와 유사한 프로그램입니다. https://xcoolcat7.tistory.com/1566 프로세스 익스플로러 (Process Explorer) .. 악성코드 분석용으로는 글쎄* 프로세스 익스플로러 (Process Explorer) Process Explorer은 프로세스 상태를 보여주는 프로그램입니다.  . Process Explorerhttps://learn.microsoft.com/ko-kr/sysinternals/downloa..

일본 경찰 MirrorFace 그룹 경고 ... 일본 뿐 아니라 다른 나라에서도 활동 중

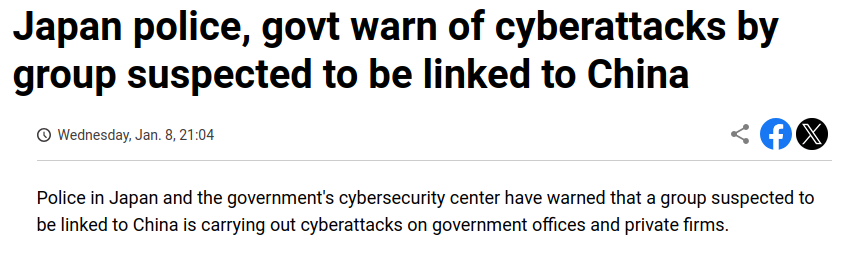
2025년 1월 8일 일본 경찰이 MirrorFace 그룹이 일본을 공격하고 있다고 보도됩니다   . Japan police, govt warn of cyberattacks by group suspected to be linked to China (NHK World)https://www3.nhk.or.jp/nhkworld/en/news/20250108_22/ Japan police, govt warn of cyberattacks by group suspected to be linked to China | NHK WORLD-JAPAN NewsPolice in Japan and the government's cybersecurity center have warned that a group suspected ..

VMMap ... 메모리 구조 보기

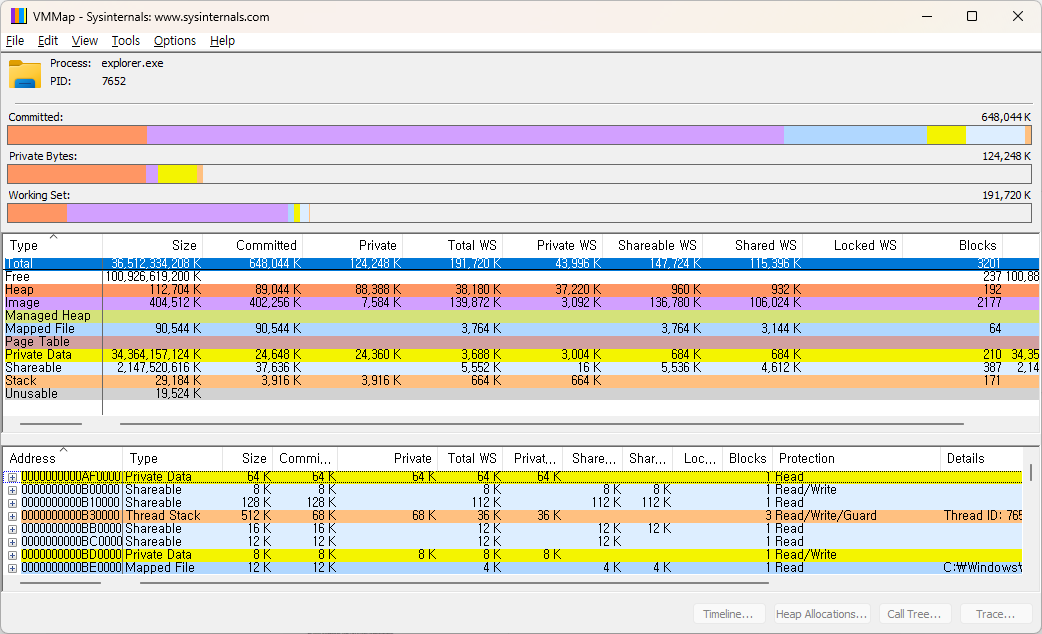
* VMMap   https://learn.microsoft.com/ko-kr/sysinternals/downloads/vmmap VMMap - SysinternalsVMMap은 프로세스 가상 및 실제 메모리 분석 유틸리티입니다.learn.microsoft.com  프로세스 익스폴로러는 메모리 구조까지 파악하지 못합니다.  https://xcoolcat7.tistory.com/1566 프로세스 익스플로러 (Process Explorer) .. 악성코드 분석용으로는 글쎄* 프로세스 익스플로러 (Process Explorer) Process Explorer은 프로세스 상태를 보여주는 프로그램입니다.  . Process Explorerhttps://learn.microsoft.com/ko-kr/sysinter..

페이팔 (PayPal) 스캠 (사기) ... 통화 유도 사기 ?

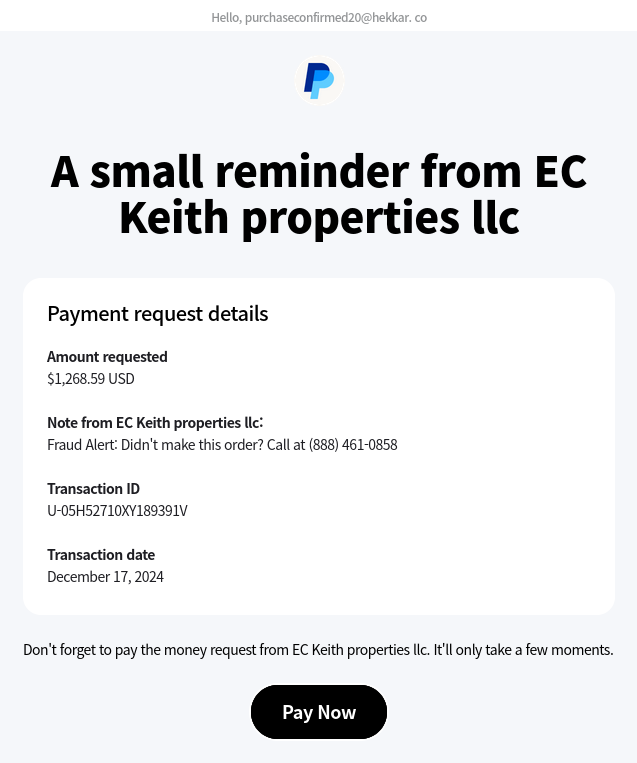
다양한 스캠 (사기) 메일이 도착합니다. https://xcoolcat7.tistory.com/801 여전한 사기 메일나이지리아 스캠으로 유명한 사기 메일이 있죠. FBI 이름으로 메일이 한통 왔는데 바로 사기 메일이라는 느낌이 팍팍 듭니다. 파일이 첨부되어 있어 악성코드가 아닐까 기대(?)를 했는데... 그냥xcoolcat7.tistory.com 2024년 12월 중순부터 페이팔에서 지불하지 않은 내역으로 메일이 도착했습니다.이상있으면 전화하라고 합니다. * 메일 제목 : You've got a money request Reminder: You've still got a money request 2025년 1월 30일 업데이트Invoice from Don't recog..

Autoclick.exe - 오토마우스 클릭

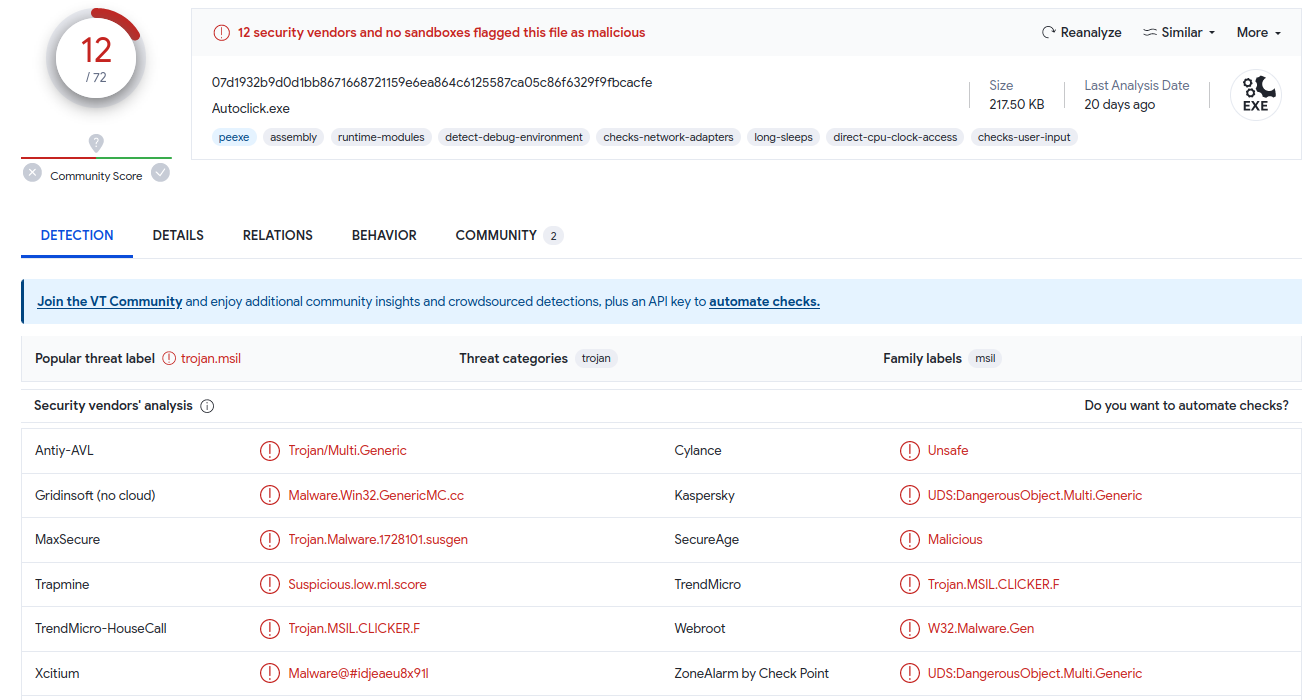
아들이 컴퓨터에 오토클릭 프로그램을 설치했습니다. 크랙, 키젠, 게임핵 등에는 악성코드가 포함된 경우가 많죠.아들에게 "이런 프로그램 사용하기 전에 아빠에게 물어봐"라고 했습니다. md5 : 79191fdf3d659eb8ea0929c60e332847 *Autoclick.exe Virustotal에 조회해보면 몇몇 보안 제품에서 진단하고 있습니다.    2024년 9월 진단 결과입니다. https://www.virustotal.com/gui/file/07d1932b9d0d1bb8671668721159e6ea864c6125587ca05c86f6329f9fbcacfe  진단명 중에 Clicker도 포함되어 있습니다.Clicker하는 프로그램이니 기능을 보고 진단한 듯 합니다.나머지 Generic 등은 인공지능..

728x90
반응형