728x90
반응형

보안위협 (악성코드, 취약점)/보안위협 뉴스 178

2026년 10월 금융사 해킹 사건 교훈 - AI 자율 침투 테스트 시스템 공격 ?!

2026년 10월 초 금융사에 대한 해킹 사건이 알려졌습니다. 처음에는 대단한 기술이 사용된 것도 아니고해서 크게 관심 가지지 않았지만 뉴스 제일 첫 꼭지로 나와 파장이 크다고 생각했습니다. 시중 은행 줄줄이 다 뚫렸다‥국민·하나도 유출 - [LIVE] MBC 뉴스데스크 2026년 10월 02일 https://www.youtube.com/watch?v=NOzwyhAY-Dg [단독]‘AI 해킹’에 5대 은행 모두 공격당했다 (동아일보, 2026.10.03)https://www.donga.com/news/Economy/article/all/20261002/134779475/2 [단독]‘AI 해킹’에 5대 은행 모두 공격당했다KB국민, 신한, 하나, BNK부산은행 등 주요 은행에서 인공지능(AI) 해킹..
일부 VPN 신뢰성 - 트래커와 중국 배후 의혹 등

많은 VPN 업체는 보안을 얘기합니다.그런데, VPN 업체를 신뢰할 수 있는가라는 논란은 계속되고 있습니다. VPN 신뢰성VPN 앱에 트래커 (Tracker)가 존재한다는 주장입니다. 물론 트래커가 존재한다고 바로 보안상 위험할 수 있다고 볼 수는 없습니다. Proton finds 85% of US-downloaded VPN apps contain trackers (2026.08.28)https://cyberinsider.com/proton-finds-85-of-us-downloaded-vpn-apps-contain-trackers/ Proton finds 85% of US-downloaded VPN apps contain trackersNearly 6,000 mobile VPN apps download..

옥시젠 포렌식 (Oxygen Forensics), 러시아 소유·개발 사실 은폐 혐의로 CEO 체포

러시아 연계 회사가 그 사실을 숨기고 보안 소프트웨어를 미국 정부에 판매하다 CEO와 CTO가 체포되었습니다. Tech CEO, Russian National Arrested on Complaint Alleging They Hid Russian Ownership and Development of Software Sold to U.S. Governmenthttps://www.justice.gov/usao-cdca/pr/tech-ceo-russian-national-arrested-complaint-alleging-they-hid-russian-ownership-and Tech CEO, Russian National Arrested on Complaint Alleging They Hid Russian Ow..

인공지능 (AI) 시대 신규 취약점 찾기와 여파

보안분야에서 인공지능은 악성코드 제작에 이용되고 있으며, 특히 취약점 찾는데 적응 이용되고 있습니다. https://xcoolcat7.tistory.com/92466 AI 연계(AI-Enabled) 악성코드 - 개발 속도 향상, 성공률은 높이지 않음공격자들은 AI를 적극 활용하고 있습니다.AI로 제작한 악성코드를 기존 보안 제품에서 탐지 못하는 것 처럼 인식되기도 합니다. Unit42에서 마침 좋은 내용을 공개했습니다. The State of AI-Enabled Malwarxcoolcat7.tistory.com AI 시대 신규 취약점 찾기 AI가 취약점을 찾아주면서, 엄청난 신규 취약점이 발견되고 있습니다. 미토스는 1만 개의 취약점을 찾았습니다. Claude Mythos AI Finds 10,000..

AI 연계(AI-Enabled) 악성코드 - 개발 속도 향상, 성공률은 높이지 않음

공격자들은 AI를 적극 활용하고 있습니다.AI로 제작한 악성코드를 기존 보안 제품에서 탐지 못하는 것 처럼 인식되기도 합니다. Unit42에서 마침 좋은 내용을 공개했습니다. The State of AI-Enabled Malware August 2026: From Brand Abuse to Agentic Executionhttps://unit42.paloaltonetworks.com/ai-enabled-malware-analysis/ The State of AI-Enabled Malware August 2026: From Brand Abuse to Agentic ExecutionExplore Unit 42 research on AI-enabled malware. Learn how existing beh..

2026년 9월 Anthropic의 Claude 악의적 사용 사례 보고서

Claude의 악의적 사용 방식이 어떻게 진화했는지 설명하는 보고서가 공개되었습니다. Detecting and countering misuse of AI: September 2026https://www.anthropic.com/threat-intelligence-report-september-2026 Countering misuse of AI: September 2026 / AnthropicCase studies from threat actors disrupted between December 2025 and August 2026 across seven areas of harm, from cyber operations to biological misuse.www.anthropic.com AI 요약입니..

LG전자 스마트TV 보안 문제 제기 - 논쟁 중

2026년 9월 9일 LG전자 스마트 TV가 화면이 꺼진 대기모드에서도 음성을 녹음할 수 있으며, 해킹될 경우 집 안의 대화가 외부로 유출될 수 있다는 보안 연구 내용이 공개됩니다. 216,000,000 Spy TVs | The LG Smart TV Problem https://youtu.be/6IFVTcM28KA?si=-PoiNcQCWGEG-2WA https://x.com/GamersNexus/status/2096722351803048298 X에서 GamersNexus(@GamersNexus) 님 x.com 크게 다음 보안문제가 제기되었습니다. (1) 테스트와 무관한 스마트폰 및 스마트워치를 찾기 위해 로컬 LAN을 적극적으로 스캔하는 행위(2) 신호 강도 및 위치 데이터와 함께 주변 Wi-Fi 네..

티빙 (Tving) 사이버침해로 3954만 개 계정 유출

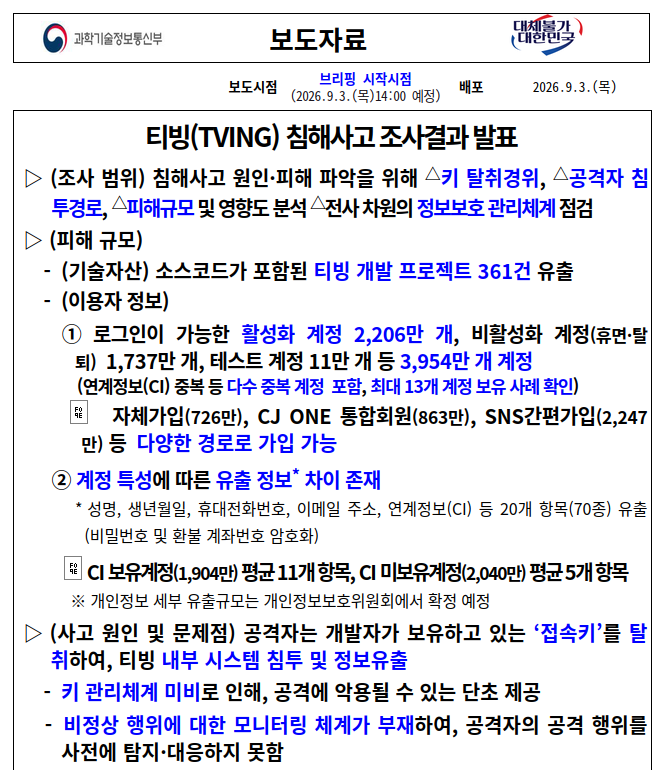
2026년 6월 티빙에서 3954만개 계정 정보 유출이 보도되었습니다. 조사 결과 티빙(TVING) 침해사고 조사결과 발표https://www.msit.go.kr/bbs/view.do?sCode=user&mId=307&mPid=208&pageIndex=&bbsSeqNo=94&nttSeqNo=3187739 보도자료 - 과학기술정보통신부티빙(TVING) 침해사고 조사결과 발표 티빙(TVING) 침해사고 조사결과 발표 관련 보도자료 내용입니다. 자세한 내용은 첨부파일을 참고하시기 바랍니다. ※ 대용량 첨부파일은 바로보기가 지원되지www.msit.go.kr 티빙 2200만 계정 털렸다…소스코드에 운영망 접속키 평문 방치 (2026.09.03)https://www.ddaily.co.kr/page/view/20..

(스캠) 코인 잔여 사기 문자 - 사용한 적도 없는 서비스에 억단위 돈이 ?

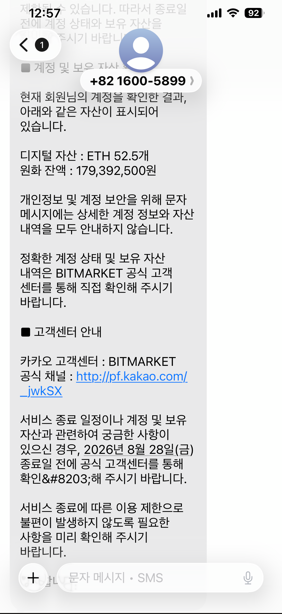
그동안 여러 스캠 (사기) 문자를 받았습니다. https://xcoolcat7.tistory.com/92091 (스캠) 줌(Zoom) 피싱 - 실제 줌 링크 연락하면 사기 ?지금까지 여러 스캠 (사기) 메시지, 메일 등을 받았습니다. https://xcoolcat7.tistory.com/91556 시그널(Signal) 스캠 (피싱) ... 서비스 사칭최근 시그널에 Signal 지원을 가장한 메시지가 뿌려지고 있습니다. 'xcoolcat7.tistory.com 2026년 8월 BITMARKET 에서 문자를 하나 받았습니다 남은 디지털 자산 1억 7천 만원을 찾아가라는 내용입니다.그정도 돈이 통장에 있었으면 좋겠네요. BitMarket은 모르겠고, BitMarkets 는 존재하네요. https://bit..

러스트 (Rust) 저장소 crates.io로 악성 크레이트 3개 유포 - append-only-vec, arrayref, internment

러스트 (Rust) 공급망 공격 2026년 8월 20일 Nextron Systems 연구팀이 악성 크레이트 proc-macro1을 발견하고 Rust 보안 대응팀에 신고했습니다.조사 결과, 인기 크레이트 arrayref의 유지관리자 계정이 침해되어 악의적인 코드가 포함된 버전이 배포된 것이 확인됐습니다. Supply chain attack on arrayref (2026.08.20)https://blog.rust-lang.org/2026/08/20/supply-chain-attack-on-arrayref/ Supply chain attack on arrayref | Rust BlogEmpowering everyone to build reliable and efficient software.blog.ru..

폴란드 전력망 공격 추가 - 민간 전용 셀룰러망(Private APN)을 통한 사상 첫 OT 침투 사례

2025년 12월 폴란드 전력망에 대한 사이버 공격이 발생했습니다. https://xcoolcat7.tistory.com/92111 2025년 12월 말 폴란드 전력망에 대한 사이버 공격 - 러시아 Sandworm 의심2025년 12월 말 폴란드 에너지에 대한 사이버공격이 알려졌습니다. Poland suffers major cyberattack on power grid, says Russia likely responsible (Notes from Poland, 2026.01.14)https://notesfrompoland.com/2026/01/14/poland-suffers-majorxcoolcat7.tistory.com 이 사건 외에 추가 사건이 있었습니다. 폴란드 전력망에 대한 추가 공격2026년 ..

ENDLESSDOORS 중국 인터넷 공유기 Zbtlink 백도어 - 원격 유지 보수 ? 의도된 백도어 ?

중국산 홈 라우터 (인터넷 공유기)에서 백도어가 발견되었다고 보도됩니다 "35초마다 중국 도메인 접속하더니"..전 세계 쫙 깔린 펌웨어 '백도어' 발각 (자막뉴스) / SBS https://www.youtube.com/watch?v=oSqg6sDweKw&pp=0gcJCcQLAYcqIYzv 사실 이런 문제가 처음이 아닙니다. 2014년에도 Netis 인터넷 공유기에서 백도어가 발견되었습니다. https://xcoolcat7.tistory.com/939 Netis 인터넷 공유기에서 백도어 발견 (국내 판매 제품은 안전)트렌드 마이크로 (Trend micro)는 중국산 인터넷 공유기 회사인 Netis 제품에서 백도어가 발견되었다고 발표합니다. - Netis Routers Leave Wide Open Backd..

특정 TV박스, 스마트폰으로 위장해 광고 클릭

TV박스가 안드로이드폰으로 가장해 광고 클릭이 발견되었습니다. The Fuyao Enterprise: Building an Ad-Fraud Empire with AI and Kids’ Coding Blockshttps://www.bitsight.com/blog/fuyao-enterprise-building-ad-fraud-empire-ai-and-kids-coding-blocks Uncovering the Fuyao Enterprise: A Shift in Modern Ad-FraudCut through the noise—get monthly actionable cyber threat research and industry insights from Bitsight's blog.www.bitsight...

2026년 3월 말 액시오스 (Axios) 공급망 공격

2026년 3월 말 액시오스 (Axios) 공급망 공격이 발생했습니다. Axios npm Supply Chain Compromise — Full Analysis Package (2026.03.31)https://gist.github.com/N3mes1s/0c0fc7a0c23cdb5e1c8f66b208053ed6 북한발 공급망 공격: 널리 사용되는 Axios NPM 패키지 침해 사태 분석 (2026.04.01)https://cloud.google.com/blog/ko/topics/threat-intelligence/north-korea-threat-actor-targets-axios-npm-package Axios npm Supply Chain Compromise (2026-03-31) — ..

일부 LG 모니터, 동의 없이 McAfee 구독 홍보 소프트웨어 설치

특정 LG 모니터를 Windows PC에 연결하면, 동의 화면 없이 Windows Update를 통해 "LG Monitor App Installer"가 자동 설치되고, 이 앱이 McAfee 유료 구독을 홍보하는 광고를 표시하는 현상이 확인됐습니다. LG monitors silently install software through Windows Update without user consent (2026.07.17)https://videocardz.com/newz/lg-monitors-silently-install-software-through-windows-update-without-user-consent LG monitors silently install software through Windows ..

허깅 페이스 (Hugging Face) 침해 사건 - 공격자는 OpenAI 테스트 AI 그리고 파장

2026년 7월 Hugging Face가 사이버 공격 당했습니다. Hugging Face 침해사고 Security incident disclosure — July 2026 https://huggingface.co/blog/security-incident-july-2026 Security incident disclosure — July 2026We’re on a journey to advance and democratize artificial intelligence through open source and open science.huggingface.co 1️⃣ Hugging Face의 최초 발표 (7/16) — "미지의 자율 AI 침입자"이번 주 초, Hugging Face는 프로덕션 인프라 일부에 ..

Jadepuffer - AI Agent를 이용한 랜섬웨어 공격 ?!

(AI로 작성한 내용을 수정했습니다.) 2026년 7월 1일 Sysdig가 "최초의 완전 자율형(agentic) 랜섬웨어 작전"을 발견했다고 발표했습니다. 며칠 뒤, Truesec이 같은 사건을 다시 들여다보며 "글쎄, 그렇게 단정할 수 있을까?"라는 반박에 가까운 평가를 내놨습니다. 두 보고서를 나란히 놓고, 무엇이 주장이고 무엇이 반박인지 정리해봤습니다. Jadepuffer JADEPUFFER: Agentic ransomware for automated database extortionhttps://www.sysdig.com/blog/jadepuffer-agentic-ransomware-for-automated-database-extortion JADEPUFFER: Agentic ransomwar..

728x90
반응형