문자열
악성코드를 분석 할 때 문자열 (String)이 큰 도움이 됩니다.
중요 문자를 암호화하기도 하는데, 바이너리 내 문자열이 전혀 없는 것도 오히려 의도적 감추기로 의심스럽다고 판단할 수 있습니다.
종류
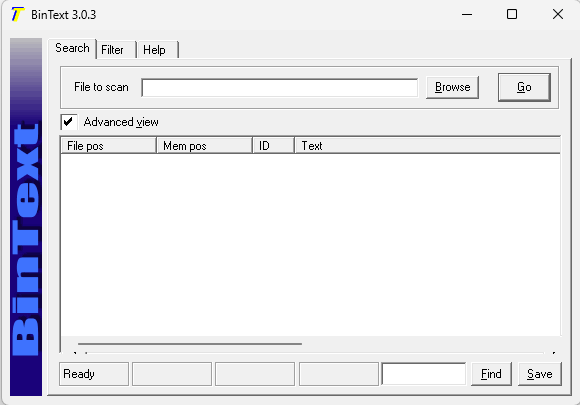
BinText
BinText는 일반문자, 유니코드 문자열을 볼 수 있습니다.
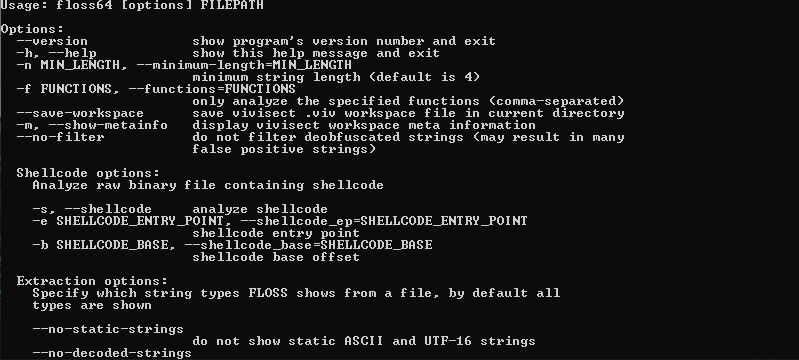
Floss (FLARE Obfuscated String Solver)
https://github.com/mandiant/flare-floss
GitHub - mandiant/flare-floss: FLARE Obfuscated String Solver - Automatically extract obfuscated strings from malware.
FLARE Obfuscated String Solver - Automatically extract obfuscated strings from malware. - mandiant/flare-floss
github.com
최신 버전 파일 크기가 너무 비대해져서 확인해보니 내부 구조를 다 변경했다고 합니다.
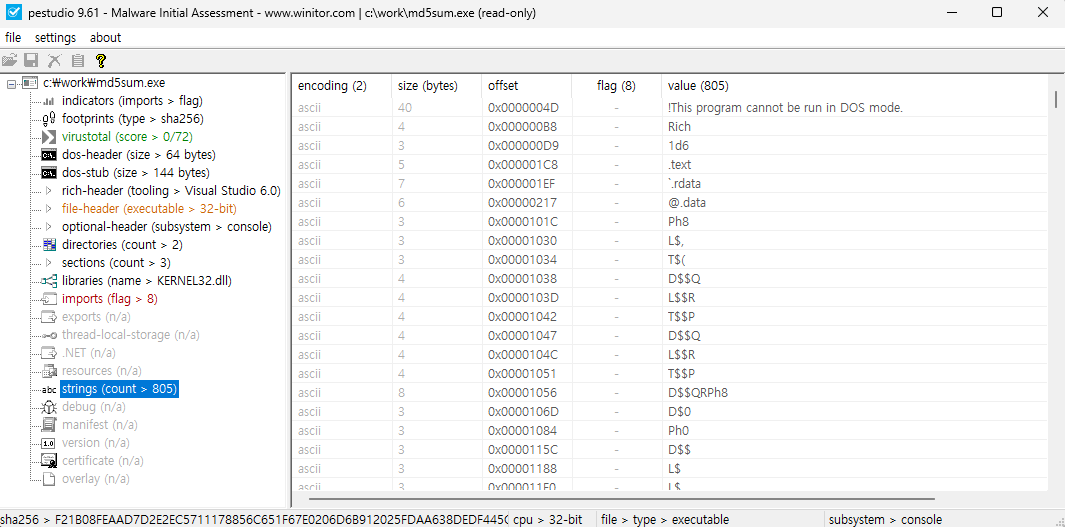
pestudio
pestudio의 strings 에서 스트링을 볼 수 있습니다.
Strings
마이크로소프트에서 제작하고 있어, 꾸준한 지원을 진행 중입니다.
https://learn.microsoft.com/ko-kr/sysinternals/downloads/strings
문자열 - Sysinternals
이진 이미지에서 ANSI 및 UNICODE 문자열을 검색합니다.
learn.microsoft.com
한계
영문을 제외한 '한글'과 같은 다른 언어의 글자를 볼 수 없습니다.
적어도 한글, 한자, 키릴문자는 볼 수 있으면 좋겠는데 말이죠.
'조사와 분석 > 분석 환경과 도구' 카테고리의 다른 글
| 리소스 해커 (Resource Hacker) - 리소스 내 파일 추출 (0) | 2026.09.05 |
|---|---|
| 클로드 (Claude)의 사이버 보안 주제 제한 - CVP 등록해도 안됨 (0) | 2026.07.19 |
| (조사) MACMatch ... 파일 접근 시간 알아내기 (0) | 2026.03.31 |
| ExifTool - 이미지와 문서 메타 데이터 보기 (0) | 2026.03.17 |
| (도구) RawCap - 설치 필요 없는 패킷 캡처 (0) | 2025.12.09 |