2026년 8월 26일, 호주 연방경찰(AFP)과 서호주 경찰(WAPF)이 FBI와의 공조 수사를 통해 TeamPCP 소속으로 지목된 Ellis 닉네임을 사용하는 21세 루벤 이언 톰슨 (Ruben Ian Thomson)과 23세 루이스 마이클 게이블러 (Louis Michael Gaebler) 두 명을 검거했습니다
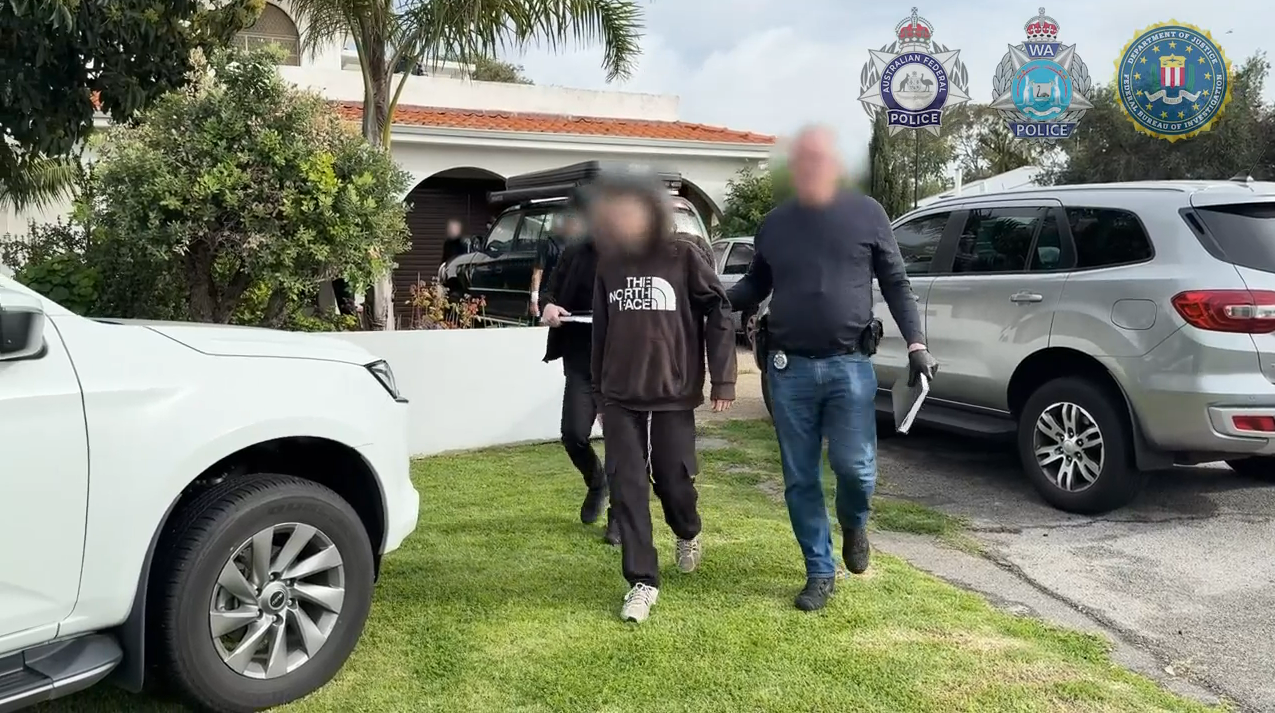
Two WA men charged following AFP-FBI-WAPF disruption of alleged global cybercrime syndicate (2026.08.27)
Two WA men charged following AFP-FBI-WAPF disruption of alleged global cybercrime syndicate | Australian Federal Police
Two West Australian men have been charged following a joint investigation between the AFP and Western Australia Police Force (WAPF), working in parallel with the Federal Bureau of Investigation (FBI), into a sophisticated cybercrime syndicate that allegedl
www.afp.gov.au
Australian Man Indicted For “TeamPCP” Cyberattacks On Software Supply Chain (2026.08.27)
Australian Man Indicted For “TeamPCP” Cyberattacks On Software Supply Chain
SAN FRANCISCO – A federal grand jury has indicted Ruben Ian Thomson on charges of conspiracy to commit Computer Fraud and Abuse Act violations and obtaining information from a protected computer related to cyberattacks conducted in the Spring of 2026 und
www.justice.gov
내용 정리는 AI를 이용했고, 일부 편집했습니다.
TeamPCP
TeamPCP는 UNC6780으로도 알려진 오픈소스 소프트웨어와 개발자 플랫폼을 타겟으로 한 공급망 공격으로 알려진 해킹 그룹입니다. Trivy, LiteLLM, Telnyx, SAP, TanStack 패키지에 대한 공격을 수행했으며, 유럽위원회, Mistral AI, OpenAI, GitHub를 침해한 것으로도 알려져 있습니다. TeamPCP는 텔레그램 탈취 데이터 브로커로 시작해, 이후 조직들이 자체 코드 검사에 신뢰하는 보안·개발자 도구를 타겟으로 전환한 금전 동기 그룹입니다.
https://xcoolcat7.tistory.com/92294
TeamPCP - 패키지 저장소 전문 공격 그룹
TeamPCP TeamPCP는 2025년 말에 등장한 패키지 저장소 전문 공격 그룹입니다. LiteLLM Supply Chain Attack: Inside the AI Breach That Exposed 2,500+ Companieshttps://socradar.io/blog/litellm-supply-chain-attack/ LiteLLM AI Supply Chain Atta
xcoolcat7.tistory.com
공급망 공격
2025년 9월 Mini Shai-Hulud 웜으로 npm 패키지 180개 이상을 자동 전파 감염시킨 것을 시작으로, 2026년 3월 Aqua Security의 Trivy 취약점 스캐너에 연결된 서비스 계정을 침해하는 것으로 시작해, 이후 Checkmarx KICS와 AST GitHub Actions, OpenVSX, LiteLLM까지 확산되었습니다.
https://xcoolcat7.tistory.com/92216
TeamPCP 의 Trivy 공급망 (Supply Chain) 공격과 여파 - CanisterWorm 그리고 Checkmarx KICS, LiteLLM, Telnyx 침해까
* Trivy 침해Trivy는 Aqua Security에서 개발한 컨테이너 보안 스캐너입니다. https://trivy.dev/ TrivyTrivy is the most popular open source security scanner for Vulnerability &, IaC, SBOM discovery, cloud scanning and Kubernetes securitytriv
xcoolcat7.tistory.com
피해
전 세계적으로 1,000개 이상의 조직을 침해하여 50만 개 이상의 계정 정보를 탈취하고 최소 300기가바이트의 데이터를 유출시킨 것으로 추정됩니다.
AFP 추산 기준 피해 조직 1,000개 이상, 탈취된 자격증명 50만 건 이상, 유출 데이터 최소 300GB, 전 세계 복구 비용은 수억 달러에 달한다고 합니다.
검거
Two alleged TeamPCP hackers arrested over global supply chain attacks (2026.08.27)
https://www.helpnetsecurity.com/2026/08/27/alleged-teampcp-hackers-arrested-australia/
Two alleged TeamPCP hackers arrested over global supply chain attacks - Help Net Security
Two alleged TeamPCP hackers were arrested in Australia over cyberattacks that compromised more than 1,000 organizations worldwide.
www.helpnetsecurity.com
Alleged TeamPCP Hackers Charged in Australia Over Major Supply Chain Attacks (2026.08.27)
https://thehackernews.com/2026/08/alleged-teampcp-hackers-charged-in.html
Alleged TeamPCP Hackers Charged in Australia Over Major Supply Chain Attacks
Australian police charged two men over their alleged TeamPCP role in supply chain compromises affecting Trivy, KICS, and LiteLLM.
thehackernews.com
검거 과정은 국제적 공조와 범인들의 대범함 혹은 허술함이 있었습니다.
상세한 내용은 Flare 블로그에 공개되어 있습니다.
Unmasking TeamPCP, King of Software Supply Chain Attacks (2026.08.27)
https://flare.io/learn/resources/blog/teampcp-software-supply-chain-attacks
Unmasking TeamPCP: Software Supply Chain Attacks - Flare
Flare's Emerging Threats Team walks through the deanonymization of TeamPCP, a prolific threat actor behind major software supply chain attacks.
flare.io
| DeadCatx3 별칭 → HackerOne: Ruben Thomson 실명 → Hugging Face: DeadCatX3 + masscan[.]cloud (실제 C2) → 학교 이메일 → 유출 비밀번호 → 비밀번호 역피벗 → surfinup8@gmail.com → TikTok(yolosolo17): Ruben Thomson + Steam 계정 → Steam: VAC 밴 날짜 → Ellis 계정 연결 → Steam 프로필 사진 = TeamPCP 텔레그램 채널(@pcp.sh) 프로필 사진 |
수사는 여러 사이버 위협 평가 기업들이 오픈소스 저장소에 악성코드를 삽입한 조직을 신고한 2026년 4월에 시작되었습니다.
KELA는 2026년 3월 AFP·WAPF·FBI에 TeamPCP 멤버의 신원, 인프라, 피해 조직을 상세히 기록한 보고서를 공유했고, 4월에 작성된 Threat Actor Profile 보고서에서 Ruben Thomson을 이미 실명으로 특정했습니다.
과정은 다음과 같습니다.
출발점
Flare의 AI 위협 분석 도구(Threat Flow)가 TeamPCP의 이전 작전에서 사용된 별칭들을 추출했고, 그 중 DeadCatx3가 충분히 독특해 피벗 포인트로 선정됐습니다.
1단계 — OSINT Industries로 계정 탐색
DeadCatx3를 OSINT Industries(수백 개 소셜 플랫폼을 한 번에 검색하는 서비스)에 입력하자 여러 계정이 나왔습니다. 그 중 HackerOne과 Hugging Face가 주목됐습니다.
2단계 — HackerOne에서 실명 등장
DeadCatx3와 연결된 HackerOne 프로필에 Ruben Thomson이라는 실명이 그대로 등록되어 있었습니다. "이렇게 쉬울 수가?" — Flare 팀이 보고서에 직접 쓴 표현입니다.
3단계 — Hugging Face에서 C2 도메인 발견
DeadCatX3라는 사용자명의 Hugging Face 프로필에 "R T"(Ruben Thomson 이니셜로 추정)라는 표시 이름과 함께, 도메인 masscan[.]cloud가 등록되어 있었습니다. 이 도메인은 TeamPCP가 2026년 5월 Mini Shai-Hulud 웜에서 사용한 실제 C2 주소입니다. 실명이 아니라 인프라로 직접 연결된 것입니다.
4단계 — 이메일 주소 확보 및 비밀번호 피벗
Ruben Thomson이라는 이름으로 이메일 주소 몇 개를 추가 탐색했고, 학교 이메일 주소가 확인됐습니다. Flare의 Credential Browser에서 이 학교 이메일을 검색하자 유출된 비밀번호가 나왔습니다.
이 비밀번호로 역방향 피벗(reverse pivot) — "이 비밀번호를 쓴 다른 계정이 있는가"를 검색하자 **surfinup8@gmail.com**이 추가로 확인됐습니다. 비밀번호 재사용 습관이 두 계정을 연결시킨 것입니다.
5단계 — Gmail → TikTok → Steam
surfinup8@gmail.com을 PredictaGraph로 조회하니 연결된 계정 목록이 나왔고, 그 중 **TikTok 계정 "yolosolo17"**이 확인됐습니다. 프로필에는 이름이 Ruben Thomson으로 표기되어 있었고, 유일하게 올라온 영상은 자신의 Steam 계정 화면이었는데 닉네 임이 **"YolocrownZ"**였습니다.
해당 Steam 계정을 추적하자 **VAC 밴(2016년 9월 13일)**이 표시되어 있었고, 계정에 달린 댓글들 중 **"Ellis"**라는 계정의 댓글이 있었으며 — Ellis 계정에도 같은 날짜의 VAC 밴이 있었습니다. Ellis는 이미 Brian Krebs가 Thomson과 같은 인물로 확인한 핸들입니다.
6단계 — 프로필 사진 → 결정적 연결
Thomson의 Steam 프로필 사진은 모니터 앞에 앉은 고양이 이미지였습니다. 역방향 이미지 검색 결과 0건 — 인터넷 어디에도 없는 독자적 이미지였습니다.
Flare에서 TeamPCP의 텔레그램 채널 핸들 pcp.sh를 검색하자, 해당 채널에서 사용된 프로필 사진이 Thomson의 Steam 프로필 사진과 동일한 것이 확인됐습니다.
Two Alleged ‘TeamPCP’ Hackers Arrested in Australia (2026.08.27)
https://krebsonsecurity.com/2026/08/two-alleged-teampcp-hackers-arrested-in-australia/
Two Alleged ‘TeamPCP’ Hackers Arrested in Australia – Krebs on Security
Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever. In a statement released today, the Aus
krebsonsecurity.com
재판 결과
이들은 최대 형량은 3~20년이 예상된다고 합니다.
Ellis는 2026년 7월 Brian Krebs와의 인터뷰에서 TeamPCP의 리더였음을 인정하면서도 2026년 3월 LiteLLM 공격 직전에 사이버 범죄에서 손을 뗐다고 주장했다고 합니다. 공격의 책임을 자신이 아닌 다른 사람들에게 넘기려는 의도로 보이나, 이는 법원에서 다뤄질 사안입니다.
재판 결과는 나중에 업데이트 하겠습니다.
결론
결과적으로 보면 TeamPCP 멤버들은 자신을 감추는데 크게 신경 쓰지 않았습니다.
대표적인 공격자의 OPSec 실패 사례로 보입니다.
그들은 자신의 일상과 사이버범죄자를 구분하지 않고 혼용했습니다.
수사당국은 대량의 압수 데이터가 여전히 분석 중이며, 추가 체포 가능성도 있습니다.
이들의 연령대가 20대 초반으로 어려서 놀랍기도 하지만, 1980-90년 대 컴퓨터 바이러스 제작자들이 10대 후반에서 20대 초반이었던점을 고려하면 큰 차이는 없습니다.
문제는 이들이 뚫은 오픈소스 생태계 신뢰 문제는 여전히 진행 중이라는 점입니다.
지금도 계속된 저장소, 오픈소스 생태계에 대한 공격이 발생하고 있습니다.
'보안위협 (악성코드, 취약점) > Threat Actor' 카테고리의 다른 글
| TeamPCP - 패키지 저장소 전문 공격 그룹 (0) | 2026.09.01 |
|---|---|
| Google (Mandiant) 새로운 위협행위자 (Threat Actor ) 이름 체계 계획 - APTxx의 종료 (0) | 2026.08.04 |
| 오퍼레이션 더블 배럴 (Operation Double Barrel) - 국가배후 해킹조직의 한국 공격 주의 권고 (0) | 2026.08.03 |
| 독일 경찰 갠드크랩 (GandCrab)과 REvil 관계자 신원 공개 (1) | 2026.04.13 |
| 이란 Handala Hack Team, 의료기기 및 장비 제조 회사 Stryker 해킹 (0) | 2026.03.23 |