Honey
(한국어 : 벌꿀, 허니)
. 1989년 초 발견
. 종류 : 부트 바이러스
. 악성코드 고고학적 가치 : '한국에서 최초 제작'된 컴퓨터 바이러스
1988년 봄 한국에 Brain 바이러스가 유입되었습니다.
https://xcoolcat7.tistory.com/1107
브레인 (Brain) 바이러스 - 파키스탄에서 탄생한 최초의 IBM PC 호환 컴퓨터 바이러스
* Brain 바이러스 Brain (브레인) 바이러스는 Pakistan Brain, (c) Brain 등으로도 불리며 1986년에 처음 발견되었다.(제작자 인터뷰에 따르면 1984년에 아이디어가 떠올랐고 1986년 9월에 최종 버전을 만들었
xcoolcat7.tistory.com
한국의 누군가 자신만의 바이러스를 만들어 한 BBS (Bulletin Board System)에 바이러스를 감염 몰래 감염시키는 파일(현재적 관점에서는 Dropper)를 업로드 합니다.
* Honey virus
Hoeny (벌꿀, 허니) 바이러스는 1989년 초 발견된 컴퓨터 바이러스로, 한국에서 최초로 제작된 컴퓨터 바이러스입니다.
기본 메모리를 3 KB 감소 시키며, 플로피 디스크를 감염시킵니다.
39번 트랙, 1번 면, 7번 섹터에 원래 부트 레코드가 저장되며, 39번 트랙, 1번 면, 8번 섹터에 바이러스 뒷부분이 저장됩니다.
단, 이 부분을 배드 클러스터 (Bad Cluster)로 표시하지 않아, 다른 프로그램에 의해 덮어써질 수 있습니다.
360 KB 디스크에는 끝부분이라 코드 손상이 적지만, 1.2 MB 디스크는 중간에 해당해서 코드가 손상될 수 있습니다.
부트 레코드
IBM PC-DOS 3.3 부트 레코드에서 일부 코드만 수정되었습니다.
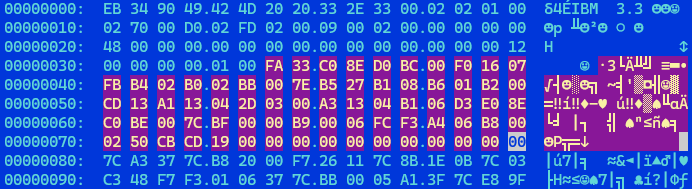
0020h의 'H'는 바이러스 감염 표시입니다.
A 드라이브의 플로피 디스크에서 바이러스 뒷부분을 읽고 메모리 3 KB 를 줄인 후, 코드를 재배치 시키고 바이러스 뒷부분으로 점프 합니다.
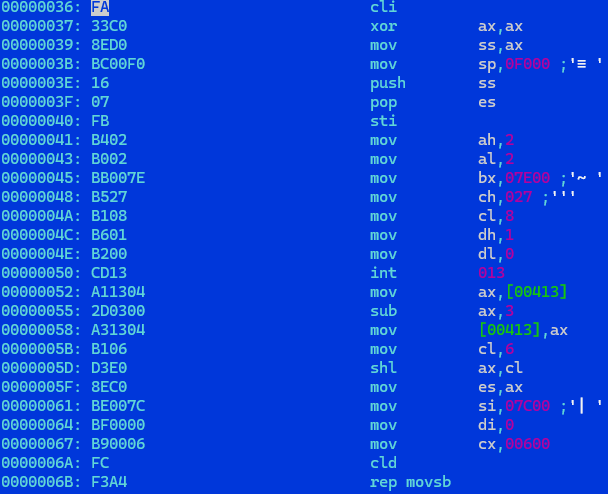
바이러스 뒷부분
바이러스 뒷부분에서 다음 문자열을 볼 수 있습니다.
'(C)Honey software. This is the virus of harmless. Don't worry about your system.GOOD BYE Byte-N'
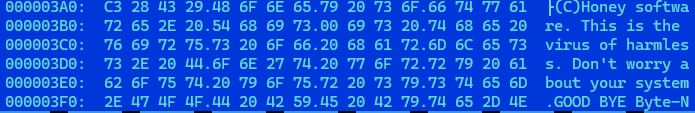
바이트넷(Byte-Net) BBS에서 2 바이트가 저장되지 않아 'Byte-N'만 저장됩니다.
원래 부트 레코드를 읽고, 디스크 입출력 인터럽트 13h를 가로채고 원래 인터럽트 13h는 Int 60h으로 바꿉니다. 인터럽트 1Ch도 가로채 특정 시간이 지난 후 감염 증상을 나타냅니다.
감염
인터럽트 13h를 가로채 플로피 디스크를 읽을 때 감염시킵니다.
| 02EF 80FC02 CMP AH,02 ; Disk read request ? 02F2 7547 JNZ 033B ; 02F4 80FA02 CMP DL,02 ; Hard disk ? 02F7 7742 JA 033B ; Not a target, skip infection 02F9 2E CS: 02FA FE0EEE02 DEC BYTE PTR [02EE] ; 02FE 753B JNZ 033B 0300 2E CS: 0301 C606EE0220 MOV BYTE PTR [02EE],20 ; retry count 0306 50 PUSH AX 0307 53 PUSH BX 0308 51 PUSH CX 0309 52 PUSH DX 030A 06 PUSH ES 030B 2E CS: 030C 8816EC02 MOV [02EC],DL ; drive |
하드디스크는 감염 시키지 않습니다.
증상
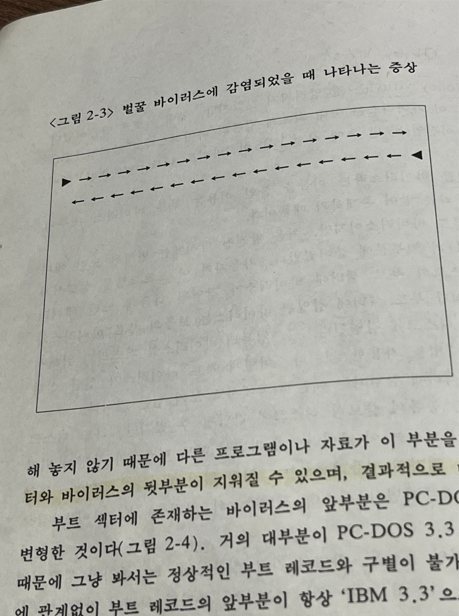
가로챈 인터럽트 1Ch는 일정 시간 지나면, B000h 주소 즉, 흑백 화면에 10h (>)과 11h (<) 문자를 씁니다.
Black Right-Pointing Triangle (오른쪽 삼각형/화살표) 과 Black Left-Pointing Triangle (왼쪽 삼각형/화살표)로 부른다고 합니다.
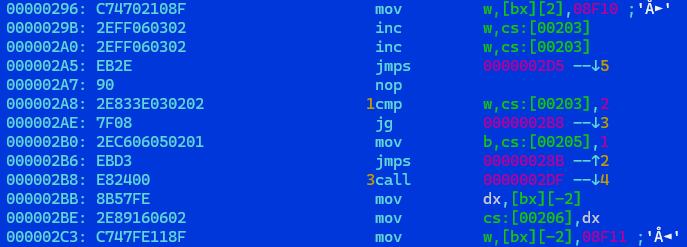
코드 상으로는 현재 위치, 방향, 원래 문자를 기록하기 때문에 1개의 글자가 왔다 갔다 할 겁니다.
마치 화면에서는 벌이 왔다갔다하는 모습처럼 보이겠네요.
아쉽게도 구버전 MS-DOS 환경 세팅을 못해서 직접 테스트는 못해봤습니다.
대신 Debug로 컬러(B800h) 메모리 주소에 10h과 11h을 직접 입력하면 이렇게 나옵니다.
(다행히 DEBUG 명령을 기억하고 있었습니다.)
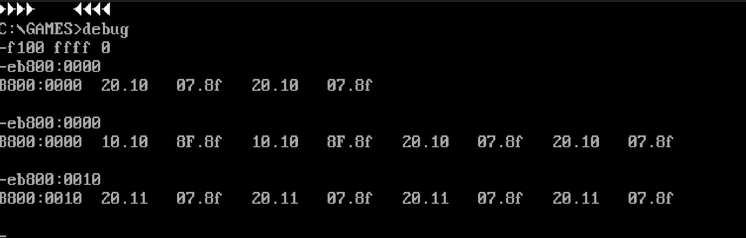
8Fh는 속성으로 밝은 흰색 (High Intensity White, MDA 속성)입니다.
참고로 당시 한국에서는 한국어 표현 때문에 해상도가 떨어지는 CGA, EGA는 거의 사용되지 않았고, 대부분의 시스템은 허큘레스(Hercules) 호환 그래픽 카드를 사용했습니다.
* 바이러스는 BBS를 타고
부트 바이러스이지만, 특이하게 드롭퍼(Dropper)가 있었습니다.
바이러스 제작자는 변조된 노턴 에디터 (Norton Editor)를 바이트넷 BBS에 업로드했다고 합니다.
( md5 : 01a58d42879591ebb76b7dca44f5c7e1 )
Norton Editor 실행 화면은 처음봅니다.
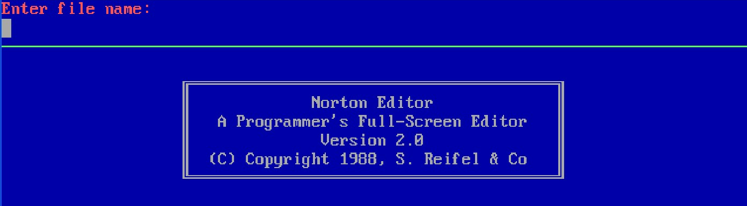
변조된 노턴 에디터는 플로피 디스크의 부트 레코드에 Honey 바이러스를 감염시킵니다.
당시 V3는 컴퓨터 바이러스만 진단해 이 파일을 진단하지 않았습니다.
우연히 과거 플로피 디스크 정리 중 책에서만 봤던 이 드롭퍼가 발견되어, 2006년 3월에 진단 추가했습니다.
https://xcoolcat7.tistory.com/102
한국산 최초 바이러스인 Honey 드롭퍼 검사 결과
한가지 알아둘 점은 이 샘플을 진단 못한다고해서 제품이 안 좋은건 아니라는 점이다.이 샘플은 1989년 초에 발견된 한국산 최초의 바이러스인 Honey virus 의 드롭퍼로 트로이목마로 분류되어 한동
xcoolcat7.tistory.com
감염된 부트 레코드에는 2 바이트가 부족해 Byte-N 까지만 볼 수 있지만, Dropper에서는 모든 문자열을 확인할 수 있습니다.

* 한국에서 최초 제작된 컴퓨터 바이러스
한국에서 최초 제작된 컴퓨터 바이러스이지만, 당시 워낙 LBC 바이러스의 피해가 커서 AI 역시 잘못된 내용으로 알고 있습니다.
What was the first computer virus created in Korea ?
ChatGPT
|
질문에 대한 답을 드리자면, 한국에서 자체적으로 제작된 최초의 컴퓨터 바이러스는 1989년에 발견된 **'LBC 바이러스'**입니다.
한국 최초의 컴퓨터 바이러스: LBC 바이러스
|
AI 답변이 틀린건 이것만이 아닙니다. 안철수 씨가 LBC 바이러스에 대응해 개발한건 Vaccine II 입니다. Vaccine은 1988년 6월 Brain 바이러스를 위해 만들어졌습니다.
Claude
|
한국 최초의 컴퓨터 바이러스는 LBC 바이러스 (또는 "돌" 바이러스)로 알려져 있습니다.
웹 검색됨
검색 결과를 통해 더 정확한 답변을 드릴 수 있게 됐습니다.
한국 최초 국산 컴퓨터 바이러스일반적으로 LBC 바이러스가 국내 최초 국산 바이러스로 널리 알려져 있지만, 자료를 더 찾아보면 조금 더 복잡합니다.자료에 따르면, LBC 바이러스 등장 이전인 1989년 초에 '벌꿀(Honey) 바이러스' 가 이미 출현했고, 이 바이러스가 국내 최초의 국산 바이러스로 기록되어 있습니다. 이후 LBC 부트 바이러스가 1989년에 제작되었고, 대부분 이 LBC 바이러스가 국내 최초 국산 바이러스로 잘못 알려지게 된 것입니다. Daum 배경 흐름 정리시점사건
참고로 한국 바이러스 역사의 상징적 사건브레인 바이러스가 1988년 5월 한국에 처음 발견됐을 때, 당시 서울대 의대생이었던 안철수가 어셈블리로 이를 제거하는 프로그램을 작성했으며, 이것이 V3의 선조격인 Vaccine.com이 됩니다. Namu Wiki즉 요약하면 — 최초의 국산 바이러스는 1989년 초의 "벌꿀(Honey) 바이러스", 그리고 그에 맞서 탄생한 것이 V3의 원형이라는 흥미로운 역사적 연결고리가 있습니다. 다만 벌꿀 바이러스에 대한 상세 기술 문서는 현재 거의 남아있지 않아, 이 시기 자료는 상당 부분 소실된 상태입니다. |
* 역사적 가치
Honey 바이러스는 한국에서 최초로 제작된 컴퓨터바이러스이며, 부트 바이러스를 퍼뜨리기 위한 드롭퍼 (Dropper)가 존재했습니다.
제작자는 특정 BBS 사용자를 대상으로 만들었습니다.
하지만, 일반에는 잘 알려지지 않은 비운의(?) 바이러스이기도 합니다.
* 다음은 ...
다음에 분석할 컴퓨터 바이러스는 1989년부터 1990년대 초 한국을 강타했고, 많은 피해를 입혔던 LBC 바이러스에 대하 알아보겠습니다.
(사실 준비 중인 Jerusalem 바이러스가 길어져서 간단한 바이러스부터 진행하고 있습니다.)
https://xcoolcat7.tistory.com/92265
LBC 바이러스, 1989년 - 하드 디스크 초기화 시킨 한국산 컴퓨터 바이러스
LBC 바이러스다른이름 : Korea, NjhtoLbc, Virse 발견 : 1989년 8월제작지 : 한국 한국에서 제작된 컴퓨터 바이러스 중 최초로 전국적으로 확산되었으며, 하드디스크 감염 시 부팅 및 인식 불가로 많은 사
xcoolcat7.tistory.com
'보안위협 (악성코드, 취약점) > Malware Archaeology - 악성코드 고고학' 카테고리의 다른 글
| NumberOne 바이러스, 1987년 - 갑자기 사라진 AIDS 바이러스의 원형 (0) | 2026.08.18 |
|---|---|
| LBC 바이러스, 1989년 - 하드 디스크 초기화 시킨 한국산 컴퓨터 바이러스 (0) | 2026.05.19 |
| The Virus History Project (VHP) - 악성코드 역사 프로젝트 (1) | 2026.04.21 |
| (악성코드 고고학) 1989년 소련 KGB가 바라본 컴퓨터 바이러스 - 국가 안보 위협 (0) | 2026.03.24 |
| Stoned 바이러스, 1987 ... 대마초 대신 돌이라 번역 된 (1) | 2025.08.26 |